�g�b�v�y�[�W��������
�R���T���e�B���O
�\�����[�V�����p�b�N for ISMS
�\�����[�V�����p�b�N for �o�}�[�N
�����Z�L�����e�B�K�o�i���X
ISO10002
PMS�^JIS Q 15001
�v���C�o�V�[�}�[�N�\���x��
SECURITY ACTION
���������x��
�����K�C�_���X�E�e���x��
�R���T���e�B���O����
���q�i�������j�v�����������������T���������Z�L�����e�B����
�Z�~�i�[
�Z�L�����e�B�Z�~�i�[
�e�[�}���Z�~�i�[
�����Z�L�����e�B�����u�K��
�Z�L�����e�B�c�[��
ISMS�EPMS�����[�j���O
ISMS�EPMS���� 
�[�j���O��������
�Z�L�����e�B�T�[�r�X
�Z�L�����e�B�j 
���[�X
�Z�L�����e�B�p���W
���A�T�C�g�����N
��ミ����
��ミ�T�v
������������
���l�����������j
CDNS �����[�j���O�u���`ミ������ 
���I
CDNS.BLOG�F�b�c�m�r�X�^�b�t�������u���O����
�R���T���^���gBlog�F�����Z�L�����e�B�R���T���^���g�� 
���_�����g�D�������q���g������������
CDNS�iCDNS_jp�jon Twitter
Navi Site ���O�C�����R�`���`ISMS�E�o�}�[�N�\�z�^�c�������� 
ASP
SECURITY ACTION
�����Z�L�����e�B�R���T���e�B���O��CDNS
コンサルティング>情報セキュリティガバナンス


03.情報セキュリティガバナンスの仕組み

情報セキュリティガバナンス導入ガイダンス(経済産業省2009)

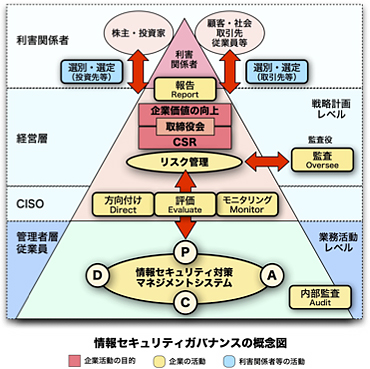
情報セキュリティガバナンスの概念図

情報セキュリティガバナンスの概念
1. 利害関係者と組織の関係
組織からの透明性の高い報告によって、その企業価値を判断し、選別・選定する
2. 組織の目的と経営層の役割
取締役会・経営層を中心に、企業価値の向上、CSRの実践を実現するためのリスク管理活動への関与とコミットメント
3. CISOの役割
組織の方針によって、情報セキュリティガバナンス活動の、方向付け、評価、モニタリングを実施する
4. 管理者層
組織の目的を受けて、情報セキュリティ方針を具体的な実施策として構築し、運営管理する
5. 従業員
情報セキュリティ方針、諸規程を理解し、実践し、問題があればエスカレーションする


[5/12]
前のページへ < 5 > 次のページへ


Page Top


Copyright (C) 2002-2022 CDNS Corporation. All Rights Reserved.