|
 |
| 私たちが、このような課題を解決するためには、どのような仕組み(フレームワーク)と活動が必要なのでしょうか。 |
|
| リソース(費用・時間)がかかりすぎる、仕組みや審査が硬直的で従業員のモチベーションが上がらないため有効に運用できない、効果が見えない、ビジネスに直結しない、継続的な改善ができない等の多くの問題点がありました。 |
|
| また情報セキュリティ対策をする際に常に問題となるのが、なにを、どこまで、どうすれば良いのかという悩みではなかったでしょうか。 |
|
| 組織の目的や環境は必ずしも同じではありません。業界やビジネスによって様々です。また、組織の文化や業界風土も異なります。もちろん、変化をどう活かし、リスク(不確実性)を良い方向へコントロールしていくかも、組織の経営目的や状況によって異なります。 |
|
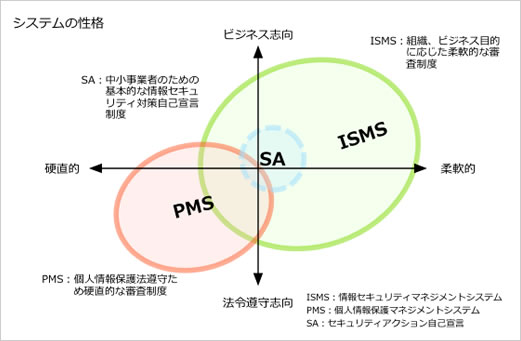
| 情報セキュリティマネジメントシステム(ISMS / ISO 27001)のフレームワークは多側面の情報リスクを扱いますが、Security Actionと基本的な考え方は同じです。しかし、そのフレームワーク(仕組み)を継続的な改善活動として運用するためのリソースはけっしてコンパクトなものではなく、中小事業者にとっては大きな負担となっていました。 |
|
| 一方、プライバシーマーク制度は、個人情報保護法や個人情報保護委員会のガイドラインの遵守を目的としてJIS Q 15001を認定のためのマネジメント規格としていますが、個人情報保護マネジメントシステム実施のためのガイドライン(JIPDEC)等の審査基準は、組織の状況や規模に関係なく同様な対策実施が要求されるため、中小事業者にとってはリソース不足から、組織・従業員の運用モチベーション低下につながり、実効性が乏しくなっている現状があります。 |


![�\�����[�V�����p�b�N for �o�}�[�N](/images_index/1_2.gif)


![�v���C�o�V�[�}�[�N�\���x��](/images_index/1_9.gif)


![�e�[�}���Z�~�i�[](/images_index/2_2.gif)