|
 |
| 中期的な視点からプロトタイピングとして取り組む |
|
| ● |
検討すべきこと |
|
・ |
どんな組織になればよいか?(あるべき姿=To Be) |
|
・ |
組織文化(風土)や活動は?(現状=As Is) |
|
・ |
組織の課題は何か?(解決すべき課題=Gap) |
|
さらに |
|
・ |
セキュリティ対策(リスク管理)する目的や目標は? |
|
・ |
顧客や取引先から安心と信頼を得ることができるか? |
|
・ |
継続的な改善活動により、さらに成長し、目標を達成できるか? |
|
| ● |
トライアル アンド エラーで検証すべきこと |
|
初期の取り組みとして、組織にとってどんな課題があり、何が必要なのかを判断するため、プロトタイピングとして「Security Action」を活用する。 |
|
・ |
現状の組織、人、リソースで情報リスクに対する取り組みは可能だろうか? |
|
・ |
従業者の理解、協力はどの程度得られるだろうか? |
|
・ |
実際にどのような組織体制や能力、人材が必要なのか? |
|
・ |
何をどこまで、すれば良いのか明確にすることができるか? |
|
等の課題を発見し、トライアル アンド エラーを繰り返し実践することは、次の取組ステップのための大きな発見になり、成長につながります。 |
|
| ● |
達成すべきこと |
|
学習できる組織として、変化に対応できる能力を向上させ、ステイクホルダ(顧客・取引先や従業員、協力企業等)に満足と利益を提供する。 |
|
・ |
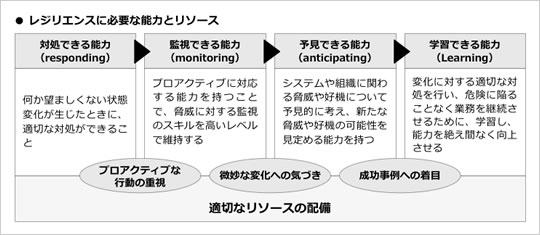
現状を認識した上で、柔軟的な組織文化の中で、従業者が自律的に(1)対処できる能力、(2)監視できる能力、(3)予見できる能力、(4)学習できる能力を開発するのに対して、組織はコミュニケーションと適切なリソースを配備することで、従業者の成長と組織の価値向上につなげる。 |
|
・ |
そして、過去の失敗の経験からの学びと同時に、うまくいっているプロセスについて学ぶことで、よりパフォーマンスを向上させることができるようにする。 |
|
・ |
組織そして従業者の高い学習能力やリスクリテラシー能力、レジリエンス能力こそが、これからのビジネスや情報リスクへの取組みとして求められている。 |


![�\�����[�V�����p�b�N for �o�}�[�N](/images_index/1_2.gif)


![�v���C�o�V�[�}�[�N�\���x��](/images_index/1_9.gif)


![�e�[�}���Z�~�i�[](/images_index/2_2.gif)